Buy Back echipamente IT și ștergerea datelor: ghid de retragere sigură pentru firme
Cum retragi calculatoare, laptopuri și servere prin Buy Back fără să pierzi controlul datelor, inventarului și trasabilității.
Un disc SSD pe care ai scris peste tot, de la un capăt la altul, poate păstra date vechi în celule pe care sistemul tău nu le vede niciodată — și exact de asta ștergerea lui se face altfel decât la un disc mecanic. Un laptop retras din inventar poate părea lipsit de valoare, dar încă poate conține clienți, parole, contracte și ani de muncă. Un proces bun de Buy Back transformă echipamentele inactive în valoare recuperată fără să transforme datele într-un risc uitat într-o cutie.
Pagina programului Buy Back echipamente IT explică tipurile de produse și pașii comerciali, iar pagina Buy Back pentru laptopuri condițiile pentru laptopuri. Echipamentele preluate revin în catalog, testate, ca calculatoare refurbished, laptopuri refurbished sau servere refurbished. Ghidul de față organizează partea de inventar, decizie și sanitizare a datelor înainte de predare.
1. Inventarul vine înaintea mutării fizice
Pentru fiecare echipament, notează tipul, producătorul, modelul, seria, configurația, starea, locația și persoana responsabilă. Leagă mediile de stocare de unitatea din care provin. Fotografiază defectele relevante și separă accesoriile.
Un tabel bun împiedică pierderea unei unități, dublarea unei serii și discuțiile ulterioare despre ce s-a predat.
2. Clasifică datele și stabilește nivelul de efort
NIST SP 800-88 Rev. 2 definește sanitizarea ca procesul care face accesul la datele țintă nefezabil pentru un nivel de efort stabilit. Alegerea metodei depinde de sensibilitatea informației, tipul mediului, destinația echipamentului și capacitatea tehnică de verificare.
- Date publice sau ușor de refăcut.
- Date interne și operaționale.
- Date personale, financiare ori confidențiale.
- Date supuse unor obligații contractuale sau sectoriale.
Politica organizației și responsabilul de securitate trebuie să aprobe metoda pentru clasele sensibile.
3. Clear, Purge sau Destroy: trei rezultate diferite
Formatarea rapidă sau ștergerea fișierelor nu este echivalentă automat cu sanitizarea. SSD-urile, HDD-urile și mediile criptate pot cere metode diferite. Folosește instrumente și proceduri aprobate, compatibile cu dispozitivul.
Motivul tehnic pentru care un SSD nu se șterge ca un disc mecanic, spus pe înțeles. La un disc mecanic, dacă scrii peste tot, ai scris peste tot. La un SSD nu ai cum: controlerul ține în rezervă o parte din celule, pe care sistemul nu le vede niciodată, și mută scrierile de colo-colo ca să uzeze memoria uniform. Consecința e că o suprascriere „completă” lasă în urmă celule nevăzute care încă țin date vechi, iar tu nu ai cum să ajungi la ele prin sistemul de operare. De aceea programele de ștergere prin suprascriere, foarte bune pe HDD, dau o falsă liniște pe SSD.
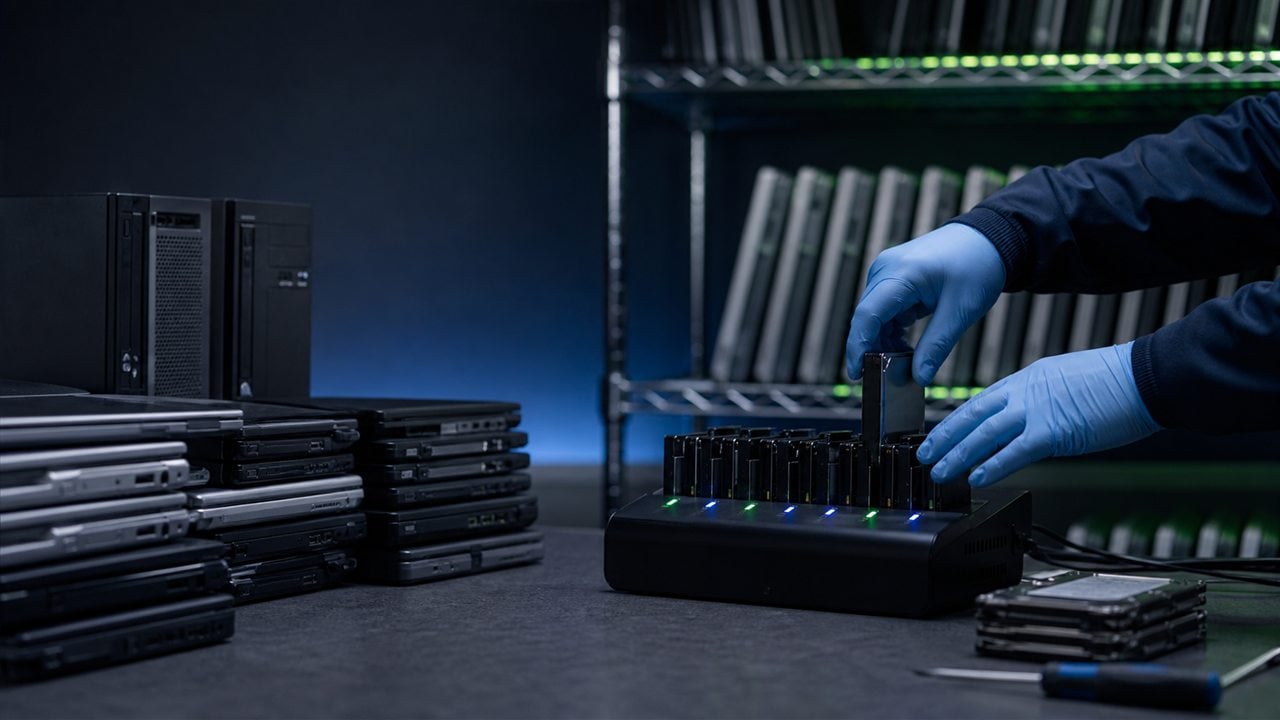
Ce se folosește în locul lor: comanda de sanitizare a discului însuși — discul își șterge toate celulele, inclusiv rezerva, fiindcă doar controlerul lui știe unde sunt — sau, dacă discul a fost criptat de la început, distrugerea cheii, care face conținutul ilizibil instantaneu, indiferent unde a ajuns fizic. A doua metodă e și argumentul pentru care merită criptat un parc întreg din prima zi: la retragere, ceea ce ar fi durat ore devine o operație de câteva secunde pe fiecare aparat.
Practic, când ceri dovada, nu te mulțumi cu „s-au șters datele”. Cere să scrie ce metodă s-a folosit și pe ce serie de disc. Un certificat fără numărul de serie al mediului nu dovedește nimic despre discul din aparatul tău.
4. Criptarea ajută, dar nu înlocuiește guvernanța
Ștergerea criptografică poate fi eficientă în condițiile potrivite, însă trebuie să știi cum au fost generate și protejate cheile, dacă întregul mediu a fost criptat și cum verifici rezultatul. Nu presupune că prezența BitLocker sau a altei soluții rezolvă automat toate cazurile.
Documentează starea criptării înainte de dezafectare și păstrează responsabilitățile separate: cine aprobă, cine execută și cine verifică.
5. Verificarea și dovada închid procesul
Un proces matur păstrează cel puțin identificatorul mediului, metoda, instrumentul, data, rezultatul, operatorul și verificatorul. Excepțiile și mediile defecte trebuie tratate explicit.
6. Păstrează valoarea fără să păstrezi riscul
Distrugerea nu este singura opțiune pentru toate mediile. Când politica și tehnologia permit, sanitizarea verificată poate păstra echipamentul reutilizabil. Separă mediile care cer distrugere de unitățile care pot reintra responsabil în circuit.
Echipamentele complete, inventariate și evaluate pot recupera valoare și reduce spațiul ocupat. Această valoare se introduce în modelul de cost total al parcului IT.
7. Lucrul de ținut minte: un certificat fără numărul de serie nu dovedește nimic
La finalul oricărei retrageri primești o hârtie care spune că datele au fost șterse. Întrebarea care desparte o dovadă de o formalitate e ce scrie pe ea.
Un certificat care spune doar „s-au șters datele" nu leagă nimic de echipamentul tău. Peste doi ani, la un control sau la o reclamație, nu vei putea arăta că discul acela a fost sanitizat. Cere să apară numărul de serie al fiecărui mediu și metoda folosită — comandă de sanitizare a discului, distrugerea cheii de criptare sau distrugere fizică.
E o cerere simplă, pe care un furnizor serios o onorează fără discuție, fiindcă oricum ține evidența. Iar pentru tine e diferența dintre o afirmație și o probă.
Verificarea de făcut înainte, nu după: pune cerința asta în comandă, alături de listă. E mult mai ușor să ceri numerele de serie înainte ca echipamentele să plece din firmă decât să le reconstitui pe urmă.
8. Planul de retragere în șapte pași
- Îngheață lista și identifică fiecare serie.
- Fă backupul datelor care trebuie păstrate.
- Revocă accesul, conturile și certificatele dispozitivului.
- Clasifică datele și aprobă metoda.
- Execută sanitizarea sau distrugerea controlată.
- Verifică rezultatul și documentează excepțiile.
- Predă echipamentele și reconciliază procesul-verbal cu inventarul.
Dacă înlocuiești simultan parcul, compară și refurbished, second hand și nou pentru următoarea etapă.
Întrebări frecvente
Ce înseamnă Buy Back pentru echipamente IT?
CIT Grup cumpără calculatoarele, laptopurile, monitoarele și serverele pe care firma le retrage, le testează, le recondiționează și le repune în circuit ca produse refurbished sau second hand. Firma primește valoare pentru echipamente, un proces-verbal cu seriile și, la cerere, dovada ștergerii datelor.
Cum se șterg datele înainte de predare?
După NIST SP 800-88: Clear (suprascriere prin interfața normală) pentru date obișnuite, Purge (metode robuste, inclusiv ștergere criptografică) pentru date sensibile, Destroy când mediul nu mai poate fi reutilizat. Metoda se alege pe clasa de date și se documentează pe fiecare serie.
Trebuie să șterg eu datele sau o faceți voi?
Cel mai sigur este ca firma să facă backupul, să revoce accesul și să șteargă sau să cripteze datele înainte de predare, după politica proprie. La cerere, ștergerea se poate face și la preluare, cu procedură documentată și dovadă pe serie; stabilește asta în scris înainte de transport.
Surse și metodologie
Documentația a fost verificată la 4 septembrie 2026. Recomandările comerciale sunt construite ca metodă de decizie, nu ca promisiuni universale: configurația, starea, garanția și disponibilitatea se confirmă întotdeauna în pagina produsului sau în oferta scrisă.